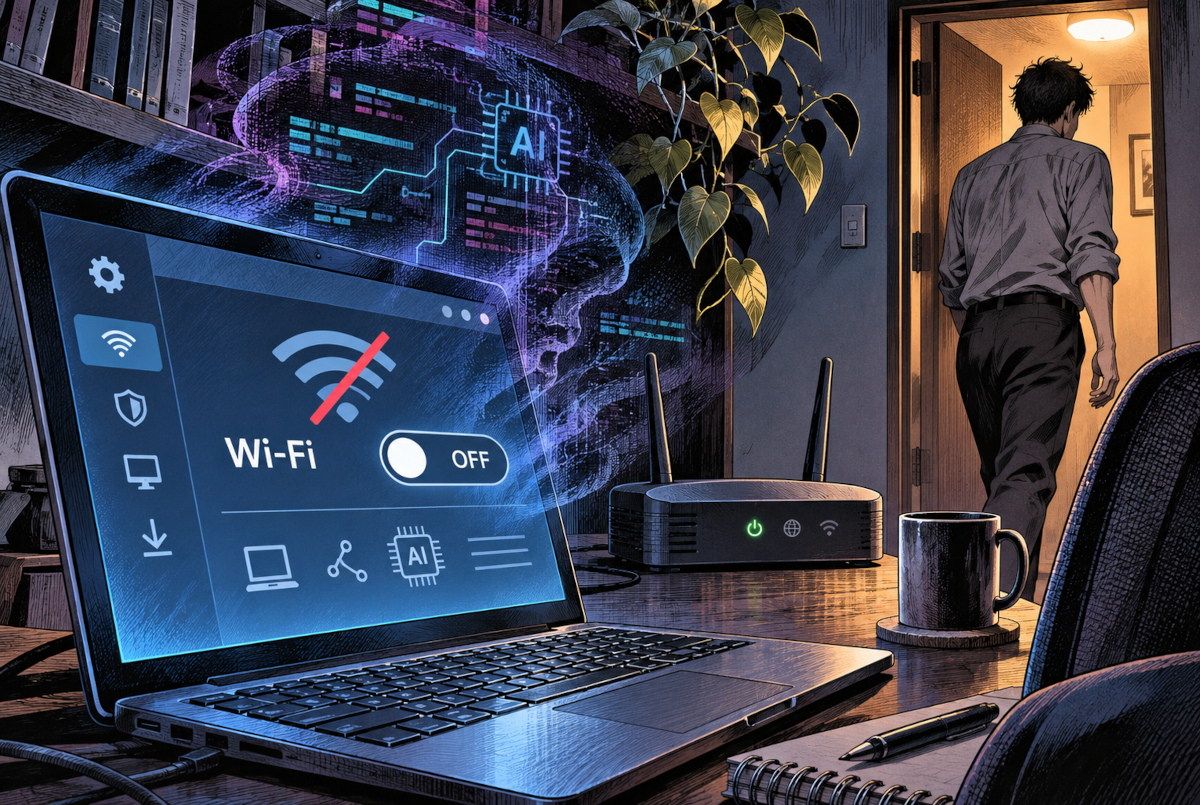
パソコンで買い物やメールを済ませ、ちょっと台所へ。席を離れるとき、WindowsのWi-FiをOFFにしておけば、外部からの不正アクセスも防げるのだろうか。
ところが最近は、AIが人間の代わりにサイバー攻撃を進める時代だという。では、Windowsの画面でWi-Fiを切ったつもりでも、AIに勝手に接続を復活させられることはあるのか。
結論から言えば、Wi-Fiが実際にOFFなら、その無線経路から新たに侵入することは基本的にできない。ただし、PCがすでに乗っ取られている場合は別だ。
Wi-FiのOFFは、画面だけの見せかけなのか?
ここが今回、いちばん引っかかったところだ。WindowsのWi-Fiスイッチは、あくまでソフトウェアの操作。電波そのものは本当に止まっているのだろうか。
Microsoftの対応機器向け技術資料を調べると、意外に明確な答えがあった。WindowsでWi-FiをOFFにすると、専用の命令が無線LANのドライバーに送られ、無線回路への電力を停止するよう指示される。
つまり、Windowsが想定する正常な動作では、単に「接続していません」と表示するだけではなく、無線送受信部分そのものを停止させる仕組みになっている。
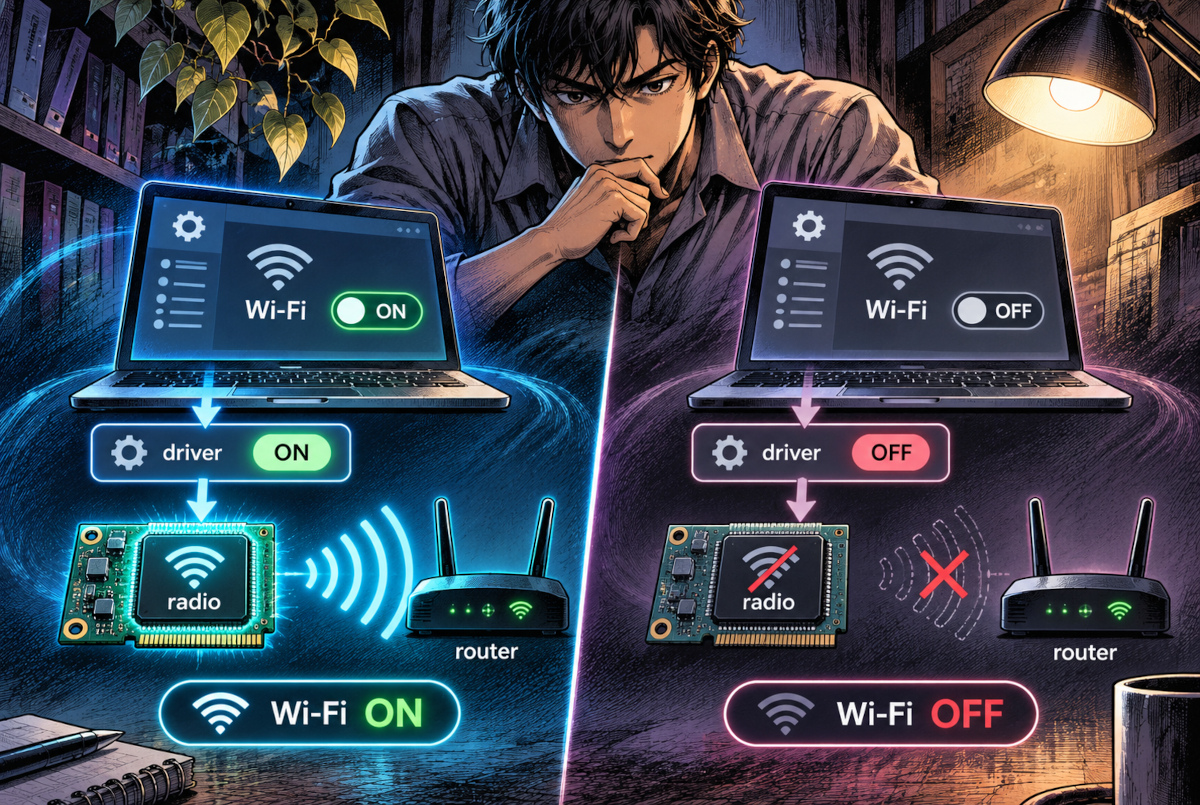
Microsoftの無線制御仕様をもとにした概念図。Wi-Fi OFFではPC側の無線送受信部分が停止する。ドライバーのOFF表示は停止命令を模式的に示したもので、ルーター自体が停止するわけではない。
ただしMicrosoftは、Wi-Fiの状態をソフトウェア側とハードウェア側に分けて管理している。ソフトウェア側の状態はプログラムから変更できる。ここに、ひとつの落とし穴がある。
すでに侵入されていたら、Wi-Fiは再びONになる?
仮にPCがマルウェア(悪意あるプログラム)に感染し、攻撃者に十分な操作権限を奪われていたらどうなるだろう。
Wi-FiをOFFにすれば、その時点で通常の無線通信は途切れる。しかし、PC内部で動いている悪意あるプログラムが、十分な権限などの条件を備えていれば、後からWi-Fiを再び有効にする可能性はある。
これは外部のAIが電波の届かないPCへ魔法のように侵入する話ではない。先にPCの内部へ入り込んでいたプログラムが、通信を復活させるという話だ。
そこで、攻撃経路を3つに分けて比較してみた。
| 状況 | Wi-Fi OFFの効果 |
|---|---|
| 外部から初めて侵入を試みる | Wi-Fi経由の侵入経路を遮断 |
| すでにPC内にマルウェアがいる | 通信は途切れるが、再接続される可能性が残る |
| メールなどのアカウント情報が盗まれている | クラウド側への不正ログインは防げない |
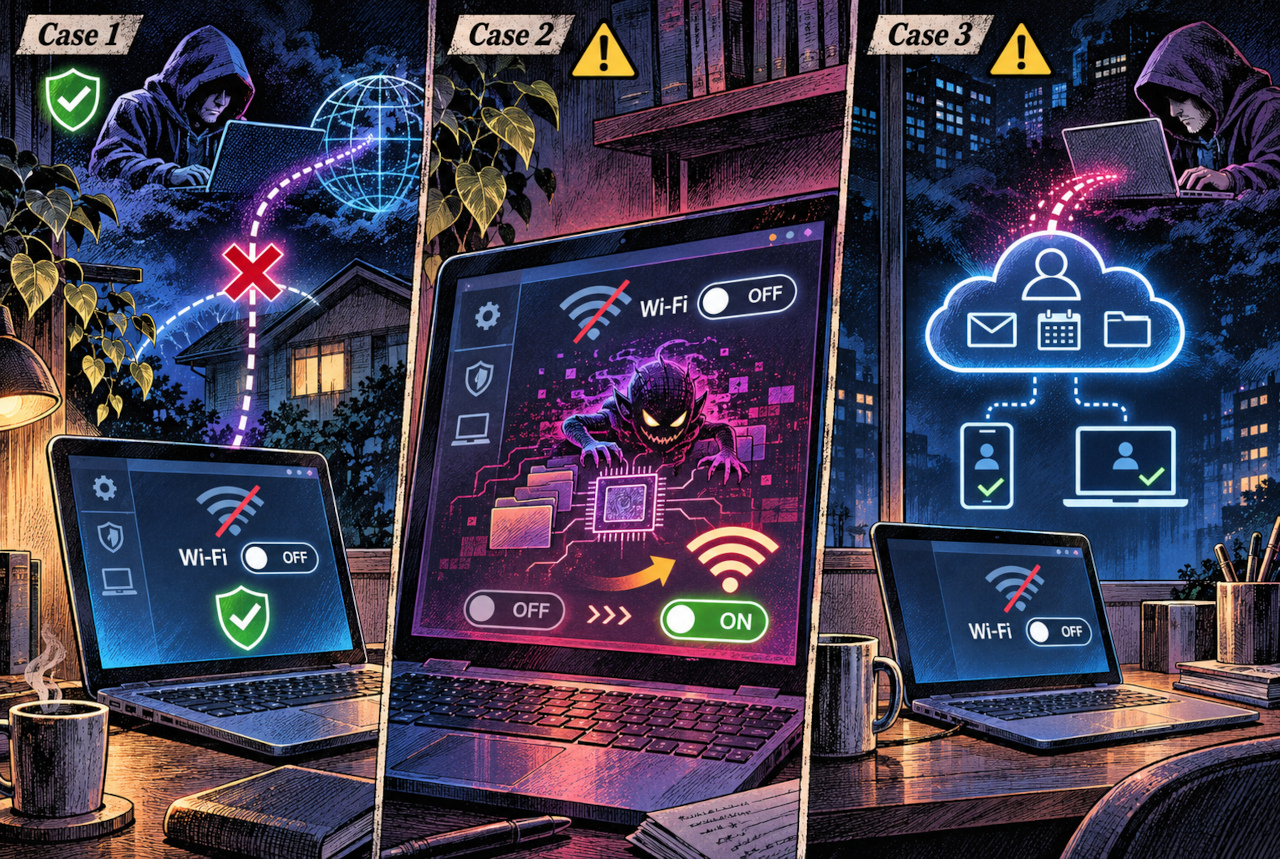
Wi-Fi OFFで遮断できるのは、その無線経路からの通信。中央は感染済みPCが条件次第で通信を再開する可能性を、右側はPCを経由しないクラウドへの不正ログインを表す。左側の盾はPC全体の安全保証を意味しない。概念図。
なお、Wi-Fiを切っても、有線LANやUSBテザリングなどが有効なら別の通信経路が残る。Wi-Fi OFFと、PCが完全にオフラインであることは同じではない。
AIが攻撃作業の80~90%を担当した
恐ろしいのは、こうした侵入の仕組みを探す作業自体が、AIによって自動化され始めていることだ。
2025年11月、米Anthropicは、AIのClaude Codeが悪用されたサイバー諜報活動を公表した。攻撃者は約30の組織を標的とし、少数の事例では侵入に成功したという。
同社の分析では、攻撃作業の約80~90%をAIが担当。人間が主要な判断を行ったのは、1作戦につき約4~6回だったとされる。
ただし80~90%は侵入成功率ではない。AIが担当した作業の割合だ。そこを取り違えると、とんでもない誇張になる。
さらに2026年11月16日、Googleの脅威分析チームは、複数の攻撃者がAIエージェントを使い、実際の侵入活動の一部を自動化していると報告した。
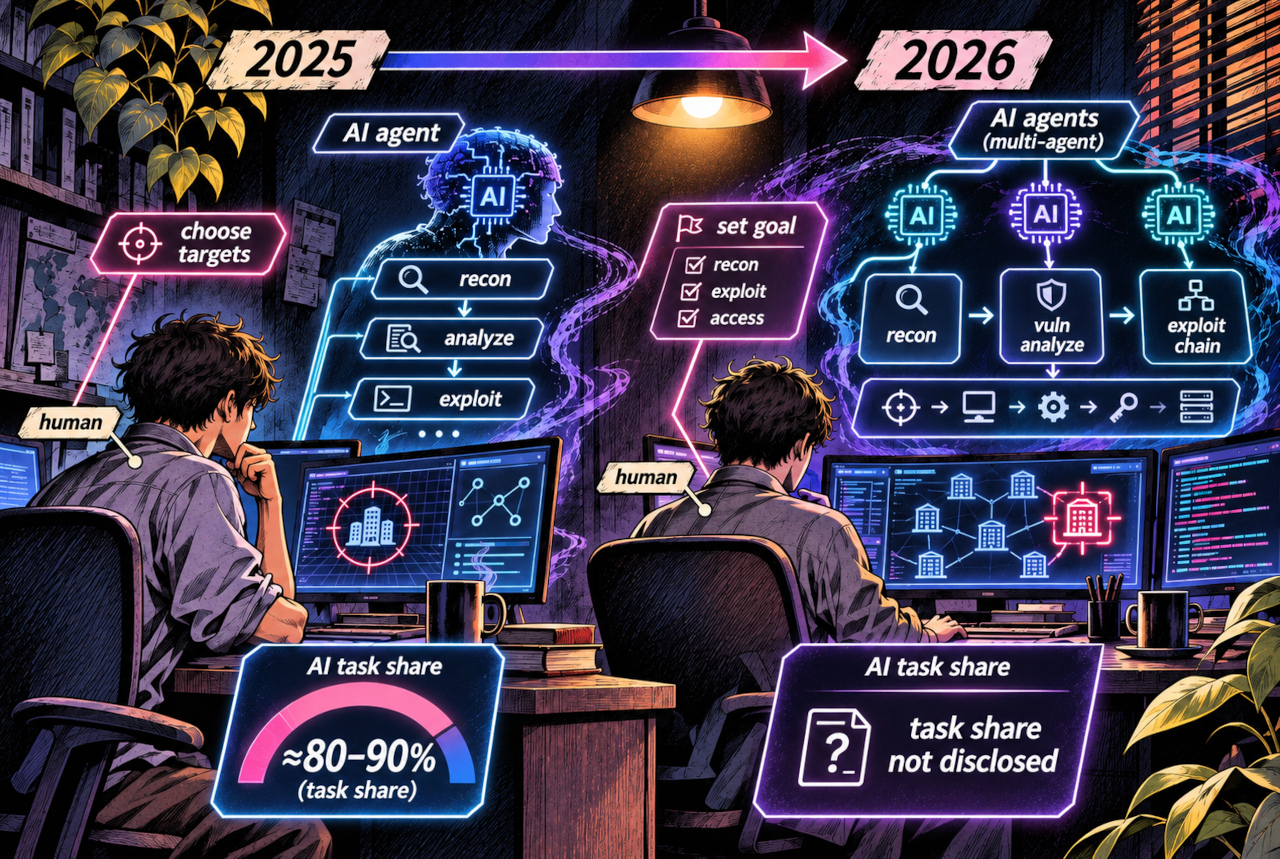
AIによる攻撃工程の自動化を示した概念図。2025年の80~90%はAnthropicが報告した特定作戦のAI作業割合であり、侵入成功率ではない。2025年にも複数のAIインスタンスが使用されていた。2026年のGoogle報告は別の事例で、比較可能な作業割合は公表されていない。図中の工程やエージェント数は模式的なもので、すべての攻撃が成功したことを示さない。
AIエージェントとは、指示を受けて調査や操作を連続して実行するAIの仕組みである。攻撃者に利用されれば、弱点の探索や侵入後の作業を高速化できる。
問題は、AIがWi-Fiの仕組みを超越したことではない。従来の攻撃経路を探し、悪用する作業が速くなったことだ。
なお、これらは主に企業や組織への攻撃事例である。一般家庭のPCがWi-FiをONにしただけで侵入されると証明されたわけではない。
席を離れるとき、本当に必要な対策は?
Windowsには、通常は不要な外部からの接続を遮断するファイアウォールが標準搭載されている。だから、Wi-FiをONにしているだけで誰でも侵入できるわけではない。
一方、画面ロックだけでは通信は止まらない。一部のPCではスリープ中にもネットワーク接続が維持される。
家庭で実践するなら、短時間の離席では「Windowsキー+L」で画面をロック。通信が不要で心配ならWi-FiもOFFにする。長時間使わないならシャットダウンという使い分けが現実的だ。
ただし、Windowsやアプリの更新、セキュリティ対策ソフト、ファイアウォールを正常に保つことのほうが、日常的な防御として重要である。メールなどのアカウントには、多要素認証も設定しておきたい。
もし本当に侵入が疑われるなら、単にWi-Fiを切るだけで安心せず、ネットワークを遮断したうえで感染調査を行いたい。
【編集者が思うこと】
今回いちばん気になったのは、WindowsのWi-Fi OFFをどこまで信用していいのか、ということだった。調べてみれば、無線回路まで止める仕組みがちゃんとある。そこは安心した。
でも、そのOFF設定をWindows自身が変更できるというのが、どうにも妙な話だ。もしWindowsが先に乗っ取られていたら、こちらが切ったスイッチを、向こうが入れ直す可能性もあるわけだ。
しかもAIの登場で、侵入のための下調べまで自動化が進んでいる。電源を切れば普通の遠隔操作は止められても、盗まれたネット上のアカウントは別問題。結局、パソコンの電源より先に、自分の情報がどこへつながっているのかを知る必要があるのかもしれない。
参考資料
- Microsoft Learn:Wi-Fi power management for Modern Standby platforms(無線回路の電力制御仕様)
- Microsoft Learn:WLAN_PHY_RADIO_STATE(ソフトウェア・ハードウェアの無線状態)
- Microsoft Learn:Windows Firewall Overview(標準ファイアウォールの動作)
- Microsoft Learn:Modern Standby user experiences(スリープ中の通信)
- Anthropic:Disrupting the first reported AI-orchestrated cyber espionage campaign(2025年11月発表)
- Google Threat Intelligence Group:Agentic Threat Activity Crosses a Significant Threshold(2026年11月16日)
- IPA:自分の個人情報等が漏えいした際の「対処」と「日頃の対策」(2026年10月26日)