
「うちのパソコンには、盗まれるような重要情報なんてない」。企業へのサイバー攻撃のニュースを見るたび、そう思っている人もいるだろう。
ところが、犯罪者が欲しいのは会社の機密資料だけではない。通販サイトのログイン情報、メール、クレジットカード情報、そしてブラウザに残された「ログイン済みの状態」まで金になる。
普通のPCも十分に標的になる。しかも、情報を盗んだマルウェアが消えてしまっても、盗まれた情報は戻ってこない。 Microsoftなどの公式調査と、自宅Windows 11の監視実験から、その実態を調べてみた。
世界39万4,000台超。Lummaは何を盗んでいた?
2025年5月21日、Microsoftは情報窃取型マルウェア「Lumma Stealer(ルマ・スティーラー)」の活動を妨害する国際共同作戦を公表した。
同社によれば、2025年3月16日〜5月16日の62日間に、世界で39万4,000台を超えるWindows端末の感染を確認したという。
単純に62日で割ると、1日当たり約6,355台相当。ただし、これは期間中に確認された端末数の按分値であり、毎日これだけの新規感染が発生したという意味ではない。家庭用PCだけの数字でもない。
Lummaの特徴は、ファイルを破壊するよりも、情報を持ち去ることにある。Microsoftの技術調査では、ブラウザに保存されたパスワード、Cookie、自動入力情報、暗号資産ウォレット、文書などが収集対象として挙げられている。
しかもLummaは、犯罪者向けに提供されるサービス型マルウェアだった。攻撃者が必ずしも一からプログラムを開発する必要はない。2025年5月の摘発作戦では約2,300の悪意あるドメインが差し押さえ・停止・遮断などの対象になったが、作戦の成功が同種の脅威の消滅を意味するわけではない。
パスワードより怖い? 「ログインしたまま」の情報
ここで妙なのが、パスワードを知らなくても他人のアカウントへ入れる場合があることだ。
鍵になるのは、セッションCookie。サイトにログインした状態を維持するための情報で、種類やサービスによっては盗まれると本人になりすまされる恐れがある。
米FBIは2024年10月30日、こうしたCookieを盗み、多要素認証を回避してメールアカウントへ侵入する犯罪について警告した。もちろん、すべてのCookieがそのままログインに使えるわけではない。
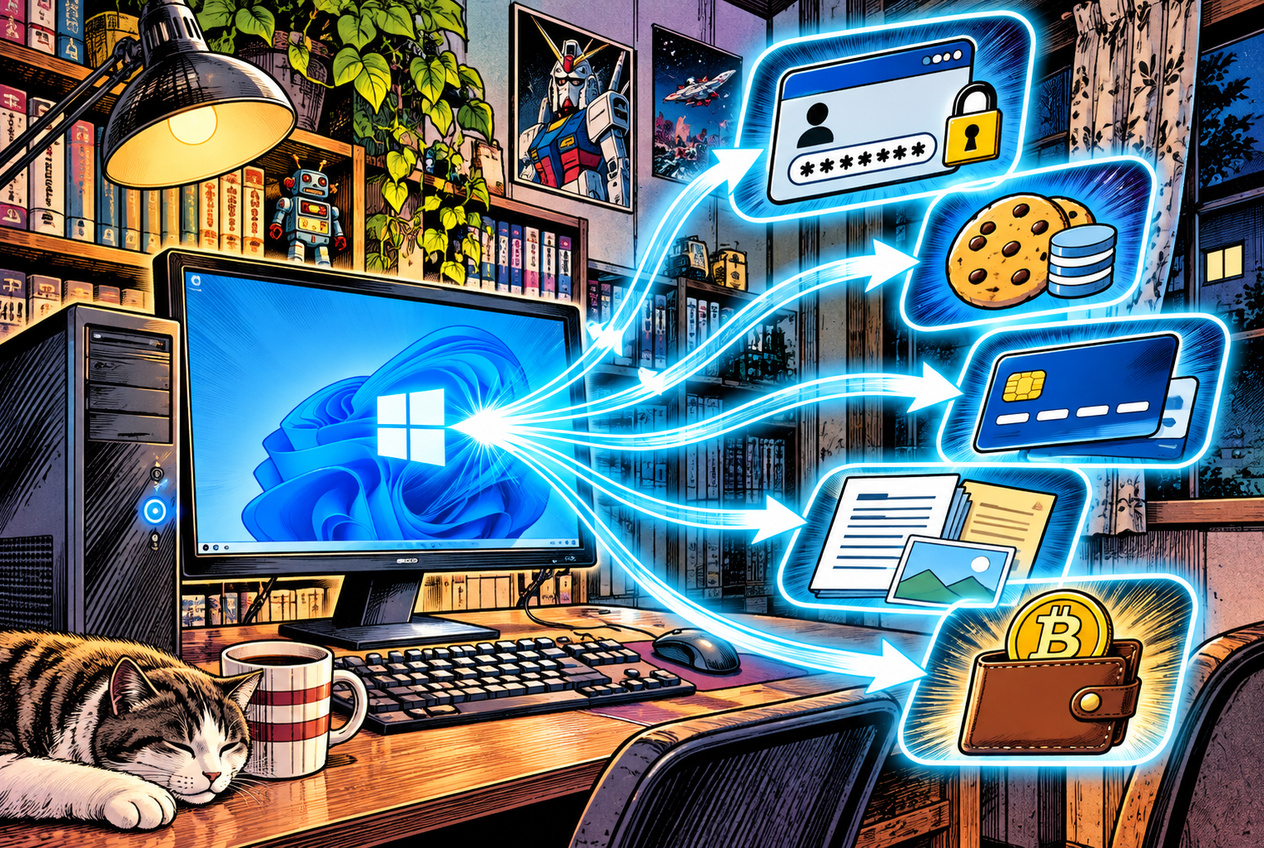
情報窃取型マルウェアが狙う個人PC内の情報を示した概念図。パスワード、ログイン状態を維持するCookie、カード情報、文書、暗号資産ウォレットなどが対象になる。AI生成イラストであり、実際の感染・情報流出を再現したものではない。
公式資料に挙げられた情報を、個人と企業で比較すると次のようになる。
| 盗まれる情報 | 個人への影響 | 企業への影響 |
|---|---|---|
| パスワード | 通販・SNSなどへの不正ログイン | 業務アカウントへの侵入 |
| ログイン用Cookie | メールなどのアカウント乗っ取り | 社内クラウドサービスへの不正アクセス |
| カード・金融情報 | 不正決済などの金銭被害 | 経費・決済関連情報の悪用 |
| 文書・設定情報 | 個人情報の流出 | 顧客情報や業務資料の流出 |
※これはMicrosoftなどが報告した収集対象から編集部が整理した被害の可能性であり、Lummaの全感染でこれらが実際に盗まれたという意味ではない。
個人と企業では、盗まれる情報の種類よりも、その情報から広がる被害が違う。 私物のPCであっても仕事用アカウントを利用していれば、企業への侵入口になり得る。
犯人は怪しいメールだけから来るわけではない
Microsoftが確認したLummaの配布経路も厄介だ。偽のソフトウェア配布サイト、検索広告、改造された正規サイト、海賊版ソフトなどが悪用されていた。
さらに、人間確認のCAPTCHAを装い、利用者自身に不正なコマンドを実行させる「ClickFix」と呼ばれる手口も報告されている。
つまり、攻撃の入口は必ずしも高度なハッキングではない。普通の利用者が「いつもの操作」だと思って実行した行為から、情報窃取が始まる場合がある。
日本のIPAが公表した「情報セキュリティ10大脅威2026」でも、個人向けには不正ログイン、インターネットバンキングの不正利用、クレジットカード情報の不正利用などが挙げられている。なお、個人向けの10項目には順位が付いていない。
自宅PCで1万件以上の記録を調べたら、何が見えた?
そこで、AIの支援を受けて開発中のWindows監視ツール「ZATSU GUARD」で実験を続けている。既存のMcAfeeによるウイルス対策は維持し、MicrosoftのSysmonでプログラムの起動や通信を記録する仕組みだ。
2026年11月9日から10日未明にかけて保存した記録を調べると、合計10,765件のイベントを解析できた。内訳は起動5,366件、終了5,368件、ネットワーク接続23件、DNS問い合わせ8件だった。
ここから独自に計算すると、通信・DNS関連のイベントは合計31件で、全体の約0.29%。残る約99.71%が起動・終了の記録だった。
ただし、これはSysmonが実際に記録したイベントの構成比だ。PCで発生した全通信の割合ではなく、11月10日分も午前0時32分頃までの途中集計である。
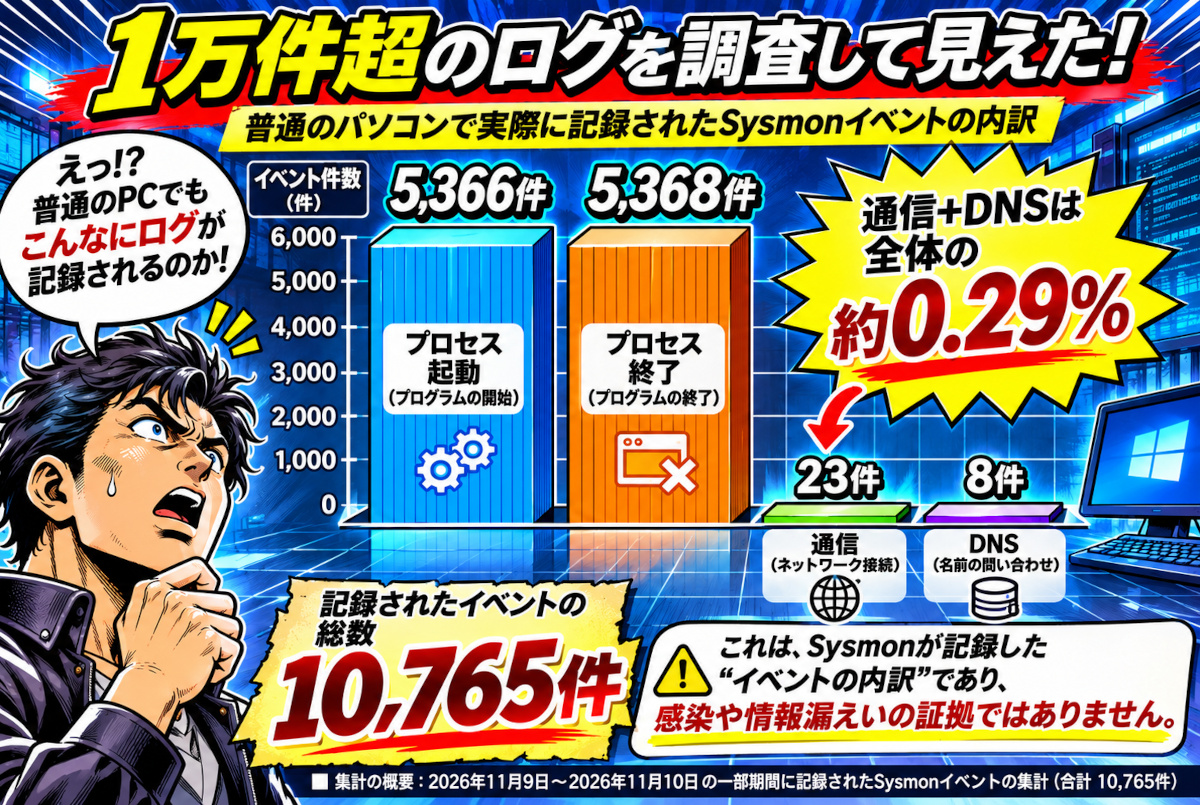
ZATSU GUARDが2026年11月9日〜10日未明に取得・解析したSysmonイベント10,765件の内訳。プロセス起動5,366件、終了5,368件、ネットワーク接続23件、DNS問い合わせ8件。通信・DNS関連は記録全体の約0.29%だった。これは収集対象となったイベントの構成比であり、PCの全通信量や感染・情報漏えいの割合ではない。小さい棒は視認性のため強調した模式表現。
さらに、別の実機検査ではMicrosoftの更新関連プログラムが「要確認」となったものの、有効な電子署名やファイルのハッシュ一致を確認できた。監視ツールが警告を出したからといって、それだけでウイルスではない。
そして重要なのは、通信先や起動履歴を記録できても、何の情報が盗まれたかまでは確認できないという限界だ。
情報窃取型マルウェアには、情報を持ち出したあと自ら消えるものもある。長期間潜伏するプログラムを追うだけでは、短時間で終わる窃取を見逃す可能性があるわけだ。
AIで守れるのか? まず守るべきはPCとアカウントの両方
AIを使えば、膨大な監視ログを整理し、普段と異なる通信やプログラムの動作を調査する助けになる。ZATSU GUARDもそこを目指している。ただし、現段階では試作中のルールベース分析ツールであり、AIによる感染の自動診断や駆除が完成したわけではない。
現実的な対策は、まずWindowsやソフトを更新し、信頼できるウイルス対策を有効にすること。怪しい配布サイトを避け、サイトから指示された意味不明なコマンドを安易に実行しないことだ。
アカウント側では、使い回さないパスワード、利用可能ならパスキーや多要素認証を使う。ただし、ログイン済みのCookieが盗まれる場合には、多要素認証だけで完全に防げないことも覚えておきたい。
感染が疑われる場合は、問題のPCで重要なアカウントへのログインを続けず、信頼できる別の端末からメールや金融サービスなどの認証情報を変更し、可能なら既存セッションを失効させる。PC側もウイルス対策ソフトで検査し、金銭被害の疑いがあれば金融機関へ連絡する必要がある。
PCから悪意あるプログラムを消すことと、すでに盗まれたアカウントを守ることは、別々の作業なのである。
【編集者が思うこと】
今回、いちばん引っかかったのは、盗む側が欲しいのはパソコンそのものじゃなくて、パソコンの持ち主がネット上で使っている「身分証」のようなものだったことだ。
それも、ログインしたままの状態まで狙うとは。便利だから保存している情報が、犯罪者にとっても便利なわけだ。まったく、よく考えるものだと思う。
自作のZATSU GUARDも、1万件以上のログを整理できるところまで進んだ。しかし、記録を山ほど集めても、それだけで泥棒を捕まえられるわけではない。まして犯人が盗んですぐ逃げたら、数日間の潜伏を監視するだけでは間に合わない。
結局、AIに監視を手伝わせるだけでなく、普通の利用者が自分のアカウントを守る仕組みも必要なんだな。さて、この厄介な問題を自作ツールでどこまで追えるのか。開発はまだまだ続く。
ちょっと分かりにくい用語
- ログインした利用者をサイト側が識別するためなどに使う情報。認証済みの状態を維持するものが盗まれると、条件によっては第三者のなりすましに利用される。
- Sysmon(シスモン)
- Windows上のプログラム起動、通信、設定変更などを記録するMicrosoftの監視機能。記録する対象は設定に依存し、Sysmon単独でマルウェアを駆除することはできない。
アンチウィルス|AIハッカーは、あなたのPCにもやって来るのか?
企業を襲うAIサイバー攻撃は、個人のPCにも及ぶのか?実際の攻撃事例を検証し、Windows 11で不審な通信や潜伏マルウェアの監視に挑戦。自作ツール「ZATSU GUARD」の開発過程と実験結果を追う継続連載です。
- 第1回: 企業を襲うAIハッカー、次はうちのPC? Windows 11で監視してみた【第1部】
- 第2回: 普通のPCから何を盗む? 犯人が狙う「ログインしたまま」の正体【アンチウィルス第2部】
- 第3回: 準備中 公開予定
- 第4回: 準備中 公開予定
- 第5回: 準備中 公開予定
- 第6回: 準備中 公開予定
- 第7回: 準備中 公開予定
- 第8回: 準備中 公開予定
参考資料
- Microsoft|Disrupting Lumma Stealer(2025年5月21日:感染確認端末数と国際摘発作戦)
- Microsoft Threat Intelligence|Lumma Stealer: Delivery Techniques and Capabilities(2025年5月21日:収集対象と配布手口)
- FBI|Cybercriminals Are Stealing Cookies to Bypass Multifactor Authentication(2024年10月30日)
- IPA|情報セキュリティ10大脅威2026(個人向け脅威)
- Australian Cyber Security Centre|Learn About Information Stealer Malware(情報窃取型マルウェアのリスクと対策)
- Microsoft Learn|Sysmon イベント(監視できる記録の種類と限界)