
AIが企業のシステムへ侵入し、情報を盗み出す。そんなSF映画のような事件が、すでに現実のものとなっている。
では、その攻撃は大企業だけの話なのか。普通の家庭にあるWindowsパソコンは大丈夫なのか。銀行、通販、SNSなど、個人のPCにも盗まれて困る情報はいくらでもある。
AIを使った攻撃が現実になったのなら、AIを使って自分のPCを守ることもできるのではないか? 企業の公式調査を比較し、実際に自宅のWindows 11で監視を始めてみた。
約30組織を狙ったAI。その仕事の80〜90%を自動化
2025年11月13日、米Anthropicは、同社のAI開発支援ツール「Claude Code」を悪用したサイバー攻撃を公表した。2025年9月中旬に発見された活動で、約30の企業・政府機関などが標的となり、少数の組織で侵入に成功したという。
驚くのは、攻撃活動の80〜90%をAIが実行したという同社の評価だ。人間の介入は、攻撃活動ごとに4〜6回程度の重要な判断に限られていたという。
もっとも、これは侵入成功率80〜90%という意味ではない。また、AIが勝手に犯罪を始めたわけでもない。攻撃者が目標を設定し、AIに多くの作業を実行させた事件だ。
従来は人間が調査し、試行錯誤していた作業をAIが肩代わりする。攻撃者にとっては、厄介な助手を手に入れたようなものだ。
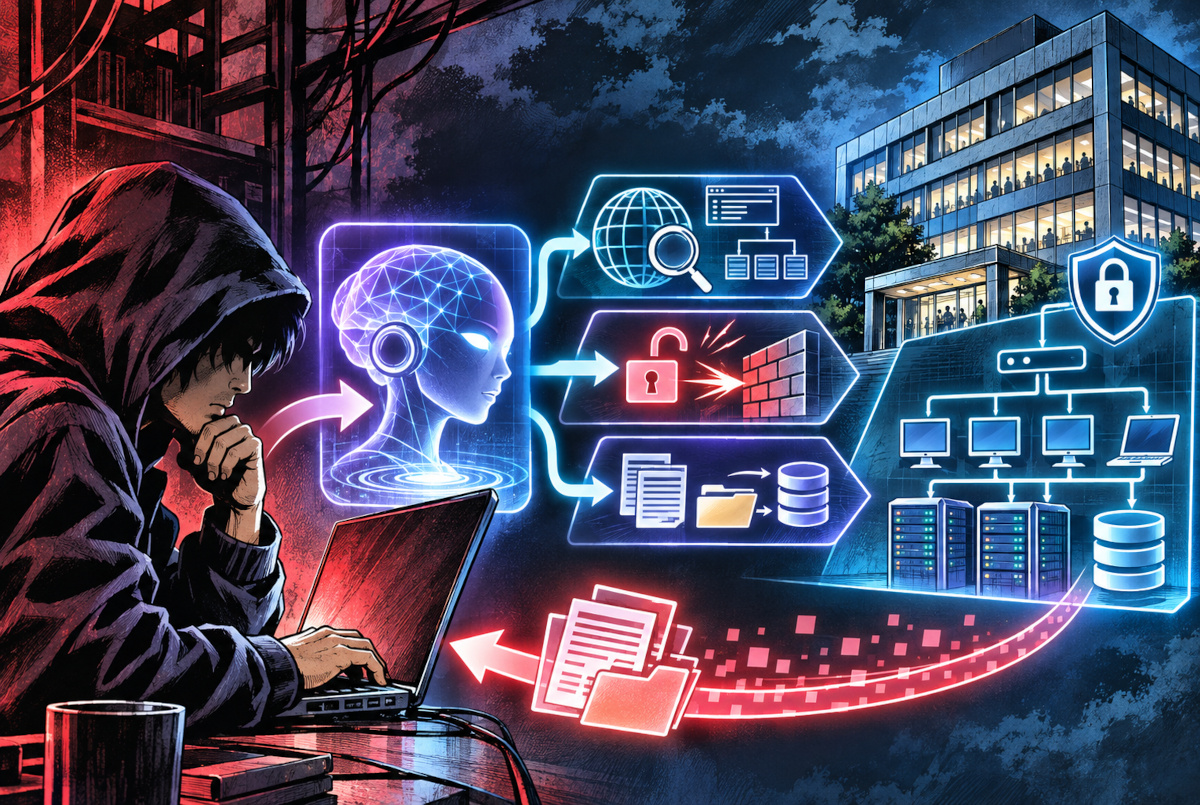
AIエージェントを悪用した企業攻撃の概念図。特定事件の再現ではなく、すべての標的で侵入や情報窃取が成功したことを意味しない。
わずか6時間で攻撃を展開。しかもAIには弱点があった
2026年9月8日、Googleの脅威分析チームも新たな調査を公表した。同年4〜6月には、攻撃者がクラウド環境を侵害した後、AIエージェントを利用した大量の認証情報収集活動を6時間未満で準備・実行した事例を確認している。
さらに10月30日には、ARTEXなどのAIエージェント型ツールが実際の侵入活動で悪用されていると報告した。
ただし、Googleの報告には意外な指摘もある。Googleが確認した現段階のAIエージェント型攻撃には、試行錯誤が多く、調査上の痕跡が目立つ事例もあったという。
速く動けることと、見つからずに動けることは別問題。防御する側にも、まだ発見の手掛かりがあるわけだ。
個人PCは安全なのか? 数字を並べると見えてくる落とし穴
ここで、企業のAI攻撃と個人向けマルウェアの数字を比較してみた。
| 調査 | 数字 | 本当の意味 |
|---|---|---|
| Anthropic | 80〜90% | AIが担当した攻撃活動の割合 |
| 6時間未満 | 特定の認証情報収集活動の準備・実行時間 | |
| Microsoft | 39万4,000台超 | Lummaという情報窃取型マルウェアの感染確認端末数 |
Microsoftが2025年5月21日に公表したLummaの調査では、2025年3月16日〜5月16日の62日間に、世界で39万4,000台を超えるWindows端末の感染を確認した。
単純に62日で割れば、1日当たり約6,355台に相当する。ただし、これは期間全体の感染確認台数を日数で按分した参考値であり、毎日その台数が新規感染したという意味ではない。
さらに重要なのは、Lummaの39万4,000台は、AIによる攻撃の被害台数ではないということだ。
つまり、AIが企業攻撃を自動化している事実と、個人PCが大量に感染している事実は確認できる。しかし、AI製マルウェアが個人PCへの攻撃の何%を占めるのかは、今回の資料からは確認できなかった。
日本のIPAも2026年の個人向け脅威として、不正ログイン、フィッシング、クレジットカード情報の不正利用などを挙げている。犯罪者にとって、一般人のログイン情報も十分に商品価値がある。
ならば、守る側もAIを使ってみようじゃないか
そこで、AIの支援を受けながら、Windows 11向け監視ツール「ZATSU GUARD」の制作を始めた。
2026年11月9日、実際のPCを調査すると、ウイルス対策はMcAfeeが担当していた。さらにWindowsの監視機能「Sysmon」を有効化し、プログラムの動作と外部通信を記録する設定を追加した。
通信テストでは、PowerShellからMicrosoftのサイトへ接続した記録と、OneDriveの通信記録を取得できた。どのプログラムが、どのIPアドレスへ通信したかを確認できたのだ。
ただし、通信履歴だけでは情報が盗まれたかどうかまでは分からない。今回の記録からもマルウェア感染は確認されていない。
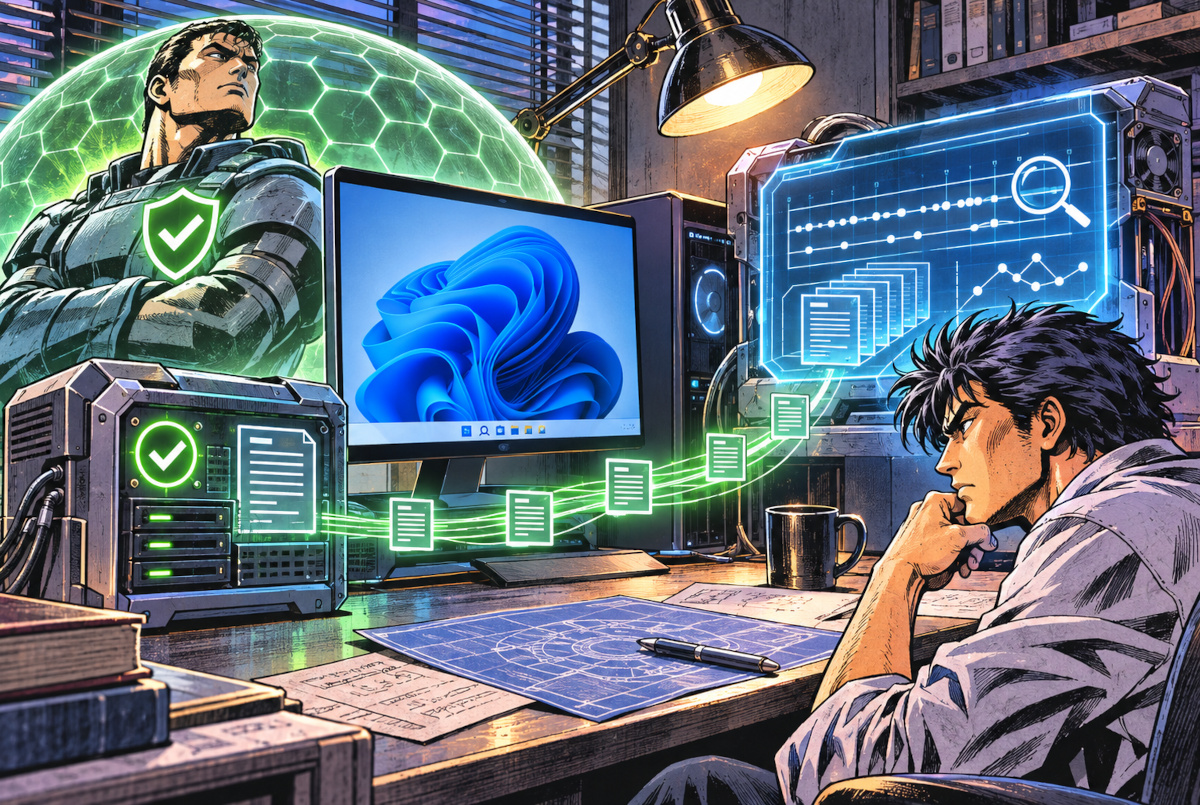
ZATSU GUARDの開発構想図。McAfeeによる保護とSysmonのログ取得は実機で確認済み。複数日にわたる潜伏活動の分析は今後の開発予定。各装置は役割を表したイメージ。
現在、ZATSU GUARD Ver.0.1の試作版まで制作したが、実機での起動検証はこれから。AIが自動的に感染を見抜く機能や、マルウェアの駆除機能はまだない。
目標は、数日間潜伏する不審なプログラムの行動を記録し、あとから関連付けて発見できるようにすること。 今後の連載では、実際に動かしながら、その可能性と限界を確かめていく。
【編集者が思うこと】
企業の機密情報なんて、うちのPCにはない。だから狙われないだろう、と最初は思った。でも考えてみれば、銀行も通販もSNSも、今の個人PCはログイン情報のデパートみたいなものだ。
それに、AIが攻撃に使えるなら、防御にも使えばいい。わざわざ難しいプログラムを全部自分で書かなくても、AIに手伝わせれば監視ツールくらいは作り始められる。
もっとも、監視カメラを付けたからといって泥棒を捕まえたことにはならない。今回見つかったのも、普通のMicrosoftやOneDriveの通信だった。
だが、まず正常な動きを知らなければ、異常なんて発見できない。さて、この自作ツール、本当に役に立つところまで育つのだろうか。次回以降も実験を続けてみたい。
ちょっと分かりにくい用語
- Sysmon(シスモン)
- Windowsでプログラムの起動や通信などを記録する監視機能。記録自体はできるが、単独でウイルスを判定・駆除するものではない。
アンチウィルス|AIハッカーは、あなたのPCにもやって来るのか?
企業を襲うAIサイバー攻撃は、個人のPCにも及ぶのか?実際の攻撃事例を検証し、Windows 11で不審な通信や潜伏マルウェアの監視に挑戦。自作ツール「ZATSU GUARD」の開発過程と実験結果を追う継続連載です。
- 第1回: 企業を襲うAIハッカー、次はうちのPC? Windows 11で監視してみた【第1部】
- 第2回: 普通のPCから何を盗む? 犯人が狙う「ログインしたまま」の正体【アンチウィルス第2部】 公開予定
- 第3回: 準備中 公開予定
- 第4回: 準備中 公開予定
- 第5回: 準備中 公開予定
- 第6回: 準備中 公開予定
- 第7回: 準備中 公開予定
- 第8回: 準備中 公開予定
参考資料
- Anthropic|Disrupting the first reported AI-orchestrated cyber espionage campaign(2025年11月13日)
- Google Threat Intelligence Group|From Prompting to Autonomy(2026年9月8日)
- Google / Mandiant|ARTEX and Friends: Enter Agentic Offensive Frameworks(2026年10月30日)
- Microsoft|Disrupting Lumma Stealer(2025年5月21日)
- IPA|情報セキュリティ10大脅威2026
- Microsoft Learn|Enable and configure Sysmon in Windows