
昔、ハッカーといえば、黒い画面に意味不明の英数字を打ち込むコンピューターの達人というイメージだった。ところが今は、プログラムを書けない人間でも、AIに作り方を相談できる。
それどころか、実際にAIを悪用して企業のシステムを攻撃した事件まで起きている。
では、パソコンの専門知識が乏しい素人でも、AIさえあればプロ級のサイバー犯罪者になれるのか。 調べてみると、予想以上に怖い現実と、意外な限界の両方が見えてきた。
17歳の高校生がAIを悪用、約724万件の不正指令
2026年3月、警察庁は生成AIを悪用したサイバー犯罪の実例を公表した。
2025年1月、17歳の高校生が生成AIを悪用し、複合カフェのアプリのサーバーに約724万件の不正な指令を送信。会員情報を漏えいさせ、アプリ機能の一部を停止させたとして、同年12月に逮捕されたという。
約724万件という数字は、不正指令の送信件数であり、724万人の情報が流出したという意味ではない。
警察庁の資料では、少年がAIの回答を基にプログラムを修正していたことも図解されている。
ただし、少年が元々どの程度プログラミングに詳しかったのかまでは確認できない。高校生だから技術のない素人だった、と決めつけることはできない。
AIに頼って身代金要求ソフトまで作った人物
海外には、さらに直接的な事例がある。
米AI企業Anthropicが2025年8月に公開した報告では、基礎的なプログラミング技能しか持たない人物が、同社のAIを利用して複数種類のランサムウェアを開発していた。
ランサムウェアとは、データを暗号化するなどして利用できなくし、金銭を要求する不正ソフトのことだ。
この人物は、通常なら専門知識が必要な暗号化処理や不具合修正をAIに頼り、完成品を犯罪者向けの掲示板で400~1,200ドルで販売していたという。
つまり、専門技術を十分に理解しなくても、AIの支援で実際に動く危険なプログラムを作れる場合がある。
ただし、販売されたことと、購入者が企業への侵入に成功したことは別である。ここを混同すると「AIだけで誰でもハッカー」という誤解になる。
157人の実験、初心者は14%→32%。ただし落とし穴も
では、本当にAIは初心者を強くするのか。
英国のAI安全性研究機関が資金提供し、RANDが2026年5月に公表した研究では、157人をAI利用可能群と利用不可群に分け、模擬的なサイバー攻撃の課題を解かせた。
参加者のうち54人は、正式なセキュリティ訓練や技術系IT経験がなく、プログラミング経験も限られた初心者だった。
比較的簡単な課題の完遂率を整理すると、次のようになる。
| 参加者 | AIなし | AIあり | 差 |
|---|---|---|---|
| 初心者 | 14% | 32% | +18ポイント |
| 技術経験者 | 54% | 59% | +5ポイント |
出典:RAND Europe(2026年)。比較的簡単な模擬攻撃課題の完遂率。157人全員がこの課題を実施したわけではない。
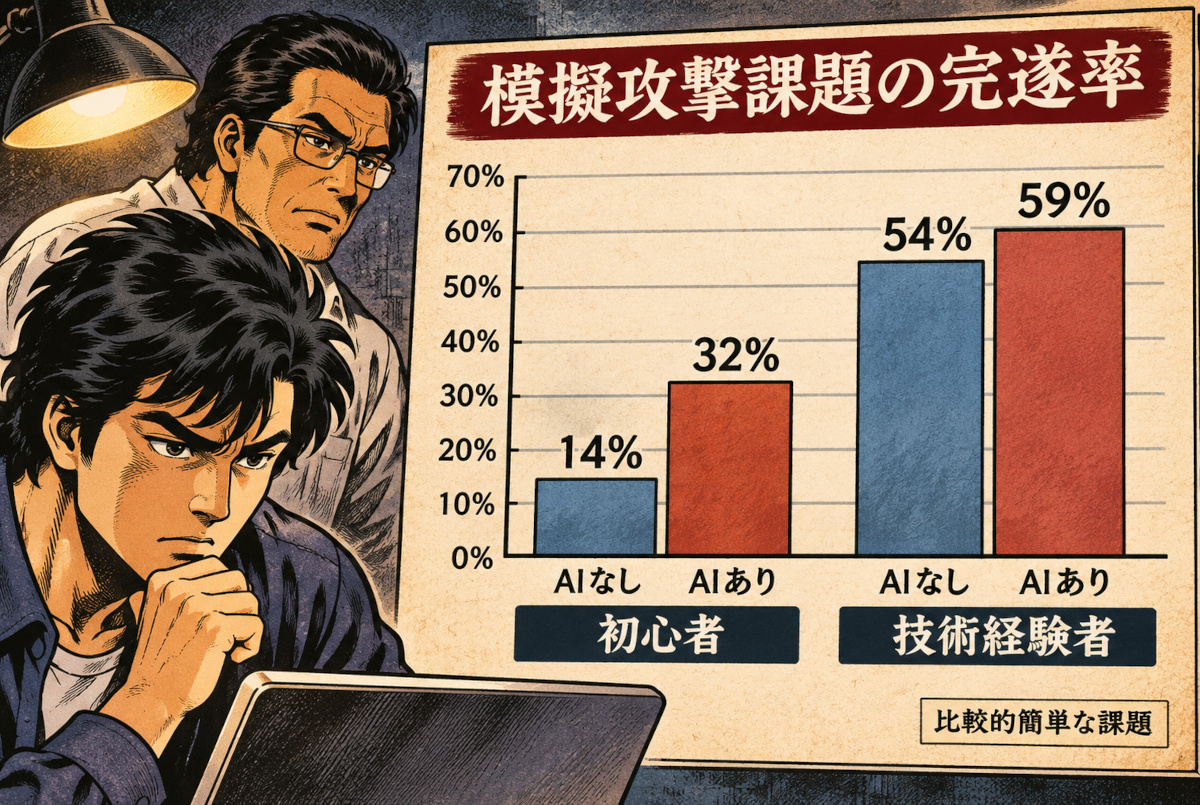
RANDの模擬サイバー攻撃実験で、比較的簡単な課題を完遂した割合。AI利用による差は統計的に有意ではなく、実際の企業への攻撃成功率を示すものではない。人物はイメージ。出典:RAND Europe(2026年)を基に独自図解。
サイトBで計算すると、初心者の成功率は32÷14=約2.29倍。ただし、増加幅は18ポイントであり、成功率が18%増えたという意味ではない。
さらに注目したいのは、AIを使った初心者でも68%は、この課題を完遂できなかったことだ。AIなしの技術経験者54%と比べても、22ポイントの差が残っている。
研究者も、今回の差は統計的に有意ではないと注意している。しかも、難しい課題ではAIの有無にかかわらず、ほとんどの参加者が最後まで解けなかった。
つまり「AIで初心者の能力が伸びる可能性」は見えたが、「初心者がプロに追いついた」とまでは言えないのである。
ところが、専用AIは専門家10人中9人を上回った
話はここで終わらない。
スタンフォード大学などの研究チームが2025年12月に発表した実験では、約8,000台の機器がある大学ネットワークを対象に、AIと10人のセキュリティ専門家を比較した。
研究チームが開発したAIエージェント「ARTEMIS」は、9件の有効なシステムの弱点を発見。提出した報告の82%が有効で、10人中9人の専門家を上回った。
これは相当に驚く結果だ。ただし、ARTEMISは研究者が設計した専用システムで、素人が普通のチャットAIに質問しただけのものではない。RANDの実験とも条件が違う。
2026年9月にはAnthropicも、AIを利用して複数の標的への攻撃を継続する個人や犯罪グループの事例を報告した。AIは単なる質問相手から、作業を実行する道具へと変化している。
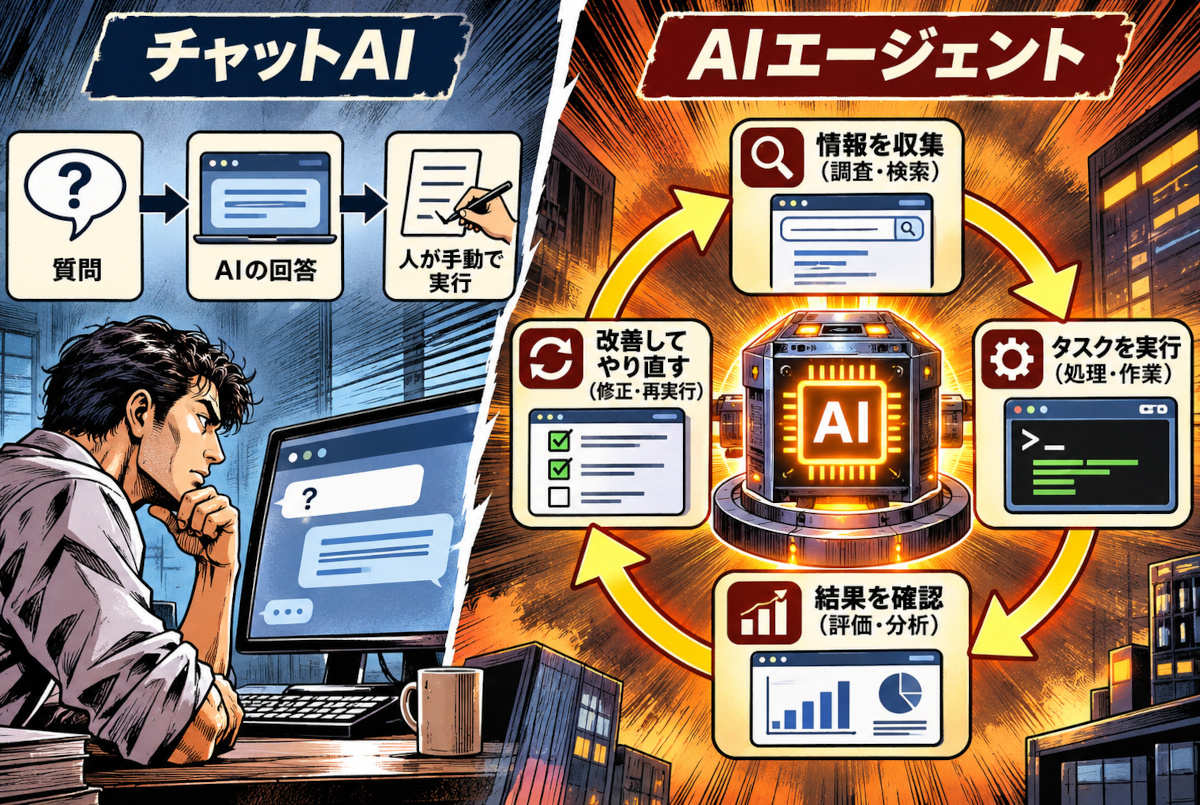
一般的な回答中心のチャットAIと、外部ツールを使って情報収集・実行・確認・修正を繰り返すAIエージェントの概念図。実際に可能な作業は、製品の機能や許可された権限によって異なる。
ここで見えてくるのは、人間がプロになったわけではなく、プロ並みの作業の一部をAIに任せられるようになった、という変化だ。
もちろん、正規のセキュリティ検査にも同じ技術は役立つ。道具そのものが犯罪なのではなく、誰が、何のために、どんな権限で使うかが問題になる。
【編集者が思うこと】
俺が今回いちばん引っかかったのは、ハッキングの技術が進歩したことではない。今までは腕がなければできなかった悪事を、腕のない人間まで実行できるようになりつつあることだ。
昔なら、悪いことを考えても技術が追いつかなかった。ところがAIがその部分を肩代わりする。もちろん、善人だって技術がなくても便利なものを作れる。そこがAIの素晴らしいところでもある。
しかし、能力が手に入ったからといって、それを使っていい理由にはならない。
AIの性能が上がれば、専門技術の差は今より小さくなるかもしれない。でも、人間の良心まで自動的に高性能になるわけではない。
これから人間の本当の価値を決めるのは、「何ができるか」以上に「何をやらないと決められるか」なのかもしれない。
高性能なAIに悪事を教わるより、悪事をしない理由を自分の頭で考えられる人間でありたいものだ。
ちょっと分かりにくい用語
- AIエージェント
- AIが外部のソフトやサービスと連携し、情報収集、プログラムの実行、結果の確認などを連続的に行う仕組み。単に質問へ回答するチャットAIとは、実行できる作業の範囲が異なる。
参考資料
- 警察庁(2026年3月)「令和7年におけるサイバー空間をめぐる脅威の情勢等について」特集I・9頁。生成AI悪用事件。
- Anthropic(2025年8月27日)「Detecting and countering misuse of AI: August 2025」。AI生成ランサムウェアの開発・販売事例。
- RAND Europe(2026年5月)「Investigating the potential use of frontier AI models for offensive cyberattacks: A human uplift study」。157人の比較実験と成功率。
- Stanford Universityほか(2025年12月)「Comparing AI Agents to Cybersecurity Professionals in Real-World Penetration Testing」。ARTEMISと専門家の比較。
- Anthropic(2026年9月)「Detecting and countering misuse of AI: September 2026」。AIを利用した複数標的への攻撃活動。