
AIエージェントを悪用したサイバー攻撃が高度化する一方、企業からは大量の個人情報流出が相次いでいる。
ところで、世界にはCrowdStrikeやMicrosoft Defender、Cloudflareなど、有名なセキュリティ製品が山ほどある。それなのに、なぜ大企業や政府機関まで不正アクセスを許してしまうのか。
調べてみると、攻撃者の技術が進化しただけでなく、防御する側が既知の弱点を放置したり、侵入に気づかなかったりする問題も見えてきた。 しかも、発覚から世間への公表まで、かなりの日数を要した事例もある。
440万人の情報流出。最初の警報は「CPUの高負荷」だった
2026年6月、アフラック生命保険のシステムが不正アクセスを受け、最終的に顧客約440万人の個人情報が漏えいした。うち約22万人については、保険料振替口座の情報も含まれていた。
同社の公式説明で気になったのは発覚の経緯だ。6月25日午前6時30分、システムが検知したのはCPUの高負荷。調査で確認された最初の不正アクセスは6月10日だった。
ちなみに、6月30日の初報では最初の不正アクセスを6月15日としていたが、後日の調査で6月10日に修正されている。
初回の不正アクセスから異常検知まで15日間。
さらに同社によれば、不正アクセスを検知・遮断する機能は備えていた。しかし、攻撃に使われたアクセス形式が通常の利用と同じだったため、直ちには見抜けなかったという。短時間に大量のデータ照会が行われる状況への監視・制御も不足していた。
設計段階のセキュリティ審査や、公開前の侵入テストも実施していた。それでも、今回の手口は想定できていなかった。
つまり、防御ソフトを導入するだけでは足りなかったのである。
政府は既知の弱点を突かれ、公表まで78日
もう一つは、デジタル庁が運用する政府共通の業務基盤「GSS」の事件だ。2026年9月11日、職員や業務関係者の個人情報約24万6,000件が漏えいした可能性を公表した。
侵入に使われたのは、社外などからシステムへ接続するVPN機器の脆弱性。しかも、この弱点は攻撃前から公表されており、デジタル庁も把握していた。
当初の危険度評価は「中」。同庁は対応を進めていたものの、修正プログラムの適用前に悪用されたと説明している。
ここで両事件の公式発表を並べ、日付を再計算してみた。
| 検証項目 | アフラック | デジタル庁 |
|---|---|---|
| 異常検知 | 6月25日 | 6月25日 |
| 一般への初回公表 | 6月30日 | 9月11日 |
| 検知から公表まで | 5日 | 78日 |
| 公表した被害規模 | 顧客約440万人の情報漏えい(最終調査結果) | 約24.6万件の漏えいの可能性 |
※経過日数は両者の公式発表日から独自計算。アフラックの440万人は7月31日の最終調査結果。デジタル庁の24.6万件は人数ではなく件数。公表までの日数だけで隠蔽や違法性を判定するものではない。
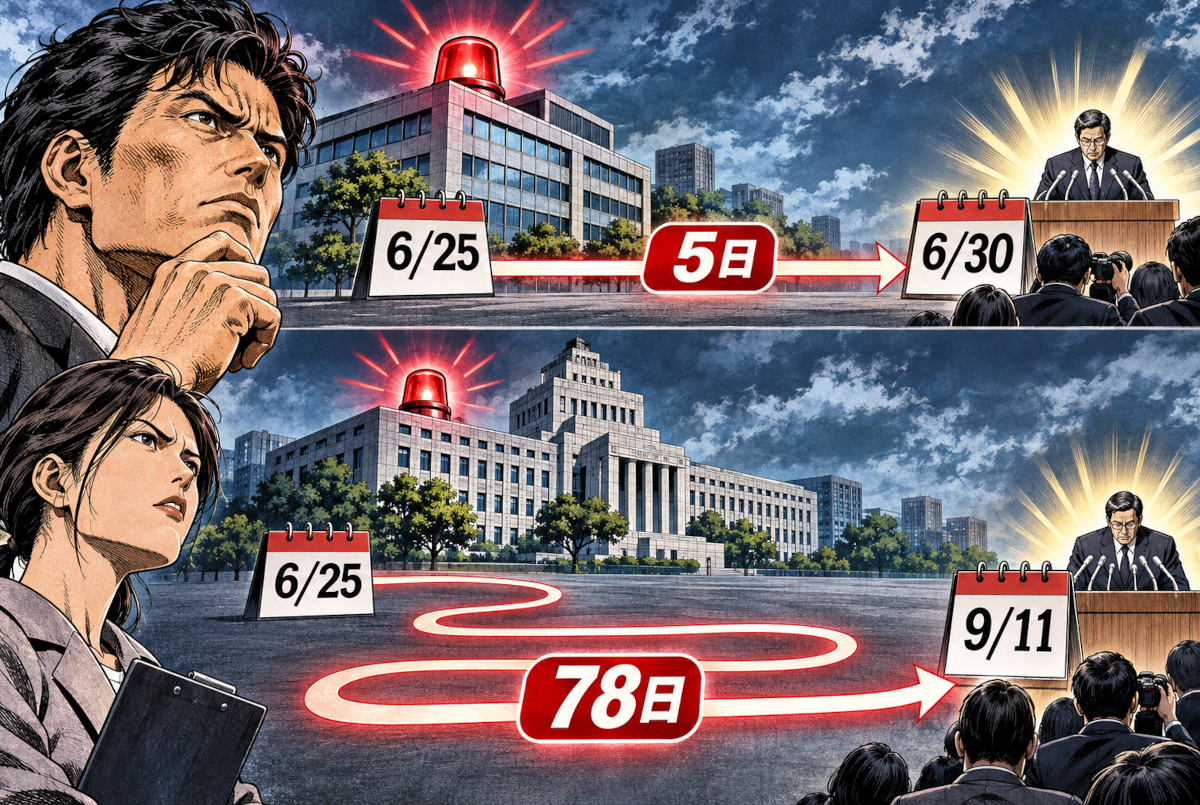
2026年の異常検知から一般向け初回公表までを比較。アフラックは5日、デジタル庁は78日。なお、デジタル庁は7月15日に個人情報保護委員会へ報告済み。建物・人物・発表場面はイメージであり、線の長さは厳密な比例縮尺ではない。
デジタル庁は7月9日に不正アクセスを確認し、7月15日には個人情報保護委員会へ報告している。外部専門家と調査を続け、対象情報の特定に時間を要したという。
したがって、78日間放置していたわけではない。しかし、一般に公表するまでの時間と、その間に関係者が得られる情報については、検証する価値がある。
もっと妙なのは「国には報告、世間には公表しなくてもよい?」という仕組み
実は、日本の個人情報保護法では、一定の重大な漏えい等について、個人情報保護委員会への報告と本人への通知が義務付けられている。
民間事業者の場合、当局への速報は、報告対象の事態を知ってからおおむね3~5日以内。確報は原則30日以内で、不正目的による漏えい等のおそれがある場合は60日以内だ。行政機関等については別の規定が設けられている。
ところが、ここには意外な違いがある。
個人情報保護委員会の公式FAQによれば、一般社会への公表は、本人通知の代替措置とする場合を除き、原則として個人情報保護法上の義務ではない。
つまり、当局への報告、対象者本人への通知、報道発表やホームページでの公表は、それぞれ別の話なのだ。なお、他の法令などによって公表が求められる場合は別である。
もちろん、公表しないことが直ちに隠蔽になるわけではない。調査中の情報や防御上の秘密をむやみに明かせない事情もある。ただ、利用者からすれば、情報漏えいの可能性を早く知りたいのも当然だろう。
本当に怖いのは、弱点を知っていて放置する企業
個人情報保護委員会の2025年度年次報告を読むと、さらに厳しい事実が出てくる。
不正アクセスによる漏えい等の原因として、修正方法が公開済みの弱点を事業者が放置していた例、推測しやすいパスワード、不適切なデータベースのアクセス設定などが挙げられている。
これは、未知の超絶ハッキング技術に完敗したという話ばかりではない。直せる弱点を直さなかったケースも、現実にあるということだ。
同報告では、2025年度に民間事業者等の漏えい等に関する報告を17,139件処理している。365日で割ると、単純平均で1日約47件。ただし、これはサイバー攻撃47件という意味ではない。
同委員会への直接報告13,345件のうち、紙媒体だけの漏えい等が10,263件、76.9%を占めた。AIハッカーどころか、昔ながらの紙媒体の誤送付や紛失なども依然として大きな問題なのである。
AIハッカーの進化で、企業の責任はさらに重くなるのか?
2026年9月、米Anthropicは、AIを悪用して複数の企業を攻撃し、短時間で大量のデータを盗み出した事例を報告した。一部では侵入から大量持ち出しまで2~3時間程度という。これは同社が確認した個別事例であり、すべての攻撃の平均時間ではない。
日本でも10月、JPCERT/CCがAIを利用した侵入テスト基盤の悪用を確認している。ただし、ここで紹介したアフラックやデジタル庁の事件にAIが使われたかどうかは確認できない。
重要なのは、攻撃が速くなるほど、企業側にも迅速な発見、権限管理、被害拡大防止が求められることだ。
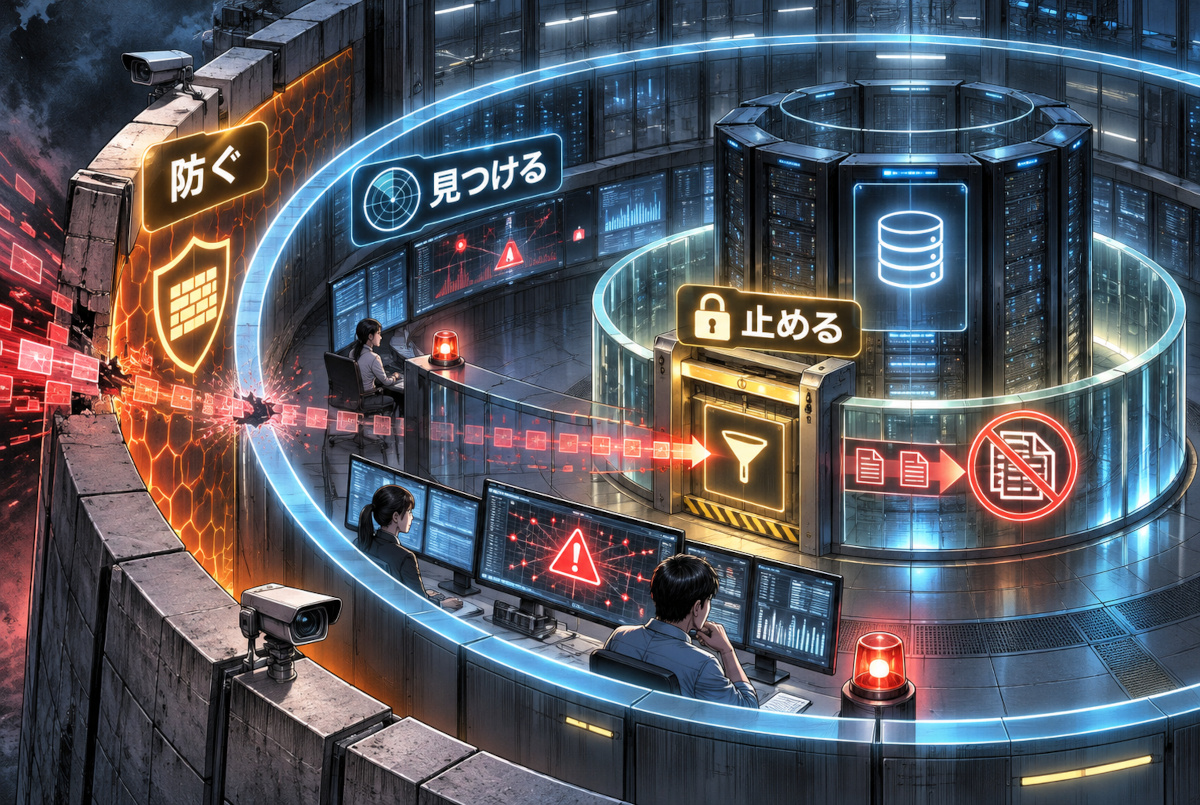
企業の個人情報を守る多層防御の概念図。侵入を防ぐだけでなく、内部の異常を検知し、不正なデータの持ち出しを制限する仕組みが重要となる。実在企業の設備構成を再現したものではない。
企業の責任は、これから初めて生まれるわけではない。すでに安全管理や報告などの法的義務があり、違反に対する勧告・命令の仕組みも存在する。2026年7月には、悪質な違法取扱いによる利益などを対象とする課徴金制度を盛り込んだ改正法も公布された。ただし、本体施行は今後であり、情報漏えいすべてが自動的に課徴金の対象となるわけではない。
今後問われるべきは、事故が起きた事実だけでなく、事前に弱点を把握していたか、対策を適切に進めたか、侵入後の被害を抑えられたか、関係者へ適切に説明したかという一連の管理体制だろう。
ちょっと分かりにくい用語
- 脆弱性(ぜいじゃくせい)
- ソフトウェアや機器などに存在する安全上の弱点。攻撃者に悪用されると、不正アクセスなどにつながる場合がある。
【編集者が思うこと】
俺が今回一番引っかかったのは、ハッカーがどれほど賢くなったかではない。弱点が分かっていても、修正が間に合わない。侵入されても、すぐには気づかない。情報が漏れたか調べるだけで何週間もかかる。こっちの方がよほど気になった。
セキュリティに大金を使っている会社でも、結局は人間が運用する。そこに甘さがあれば、AIハッカーは遠慮なく突いてくるだろう。
それにしても、自分の個人情報を預けている会社が、いつ何を把握していたのか、利用者にはなかなか分からない。
「被害者は企業です」だけで話が終わる時代では、そろそろなくなるんじゃないか。 ハッカーが悪いのは当然として、預かった情報を守れなかった側の説明責任も、もっと厳しく問われていいと思う。
参考資料
- アフラック生命保険「不正アクセスおよび情報漏えいに関するFAQ」(2026年)
- アフラック生命保険「不正アクセスの発生および情報漏えいに関するお詫びとお知らせ」(2026年6月30日)
- デジタル庁「GSSへの不正アクセスに関するQ&A」(2026年9月12日更新)
- 個人情報保護委員会「令和7年度年次報告」
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」
- 個人情報保護委員会「漏えい等事案の公表義務に関するFAQ」
- JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(2026年10月23日更新)
- Anthropic「Detecting and countering misuse of AI: September 2026」
- 個人情報保護委員会「令和8年改正個人情報保護法の公布について」