
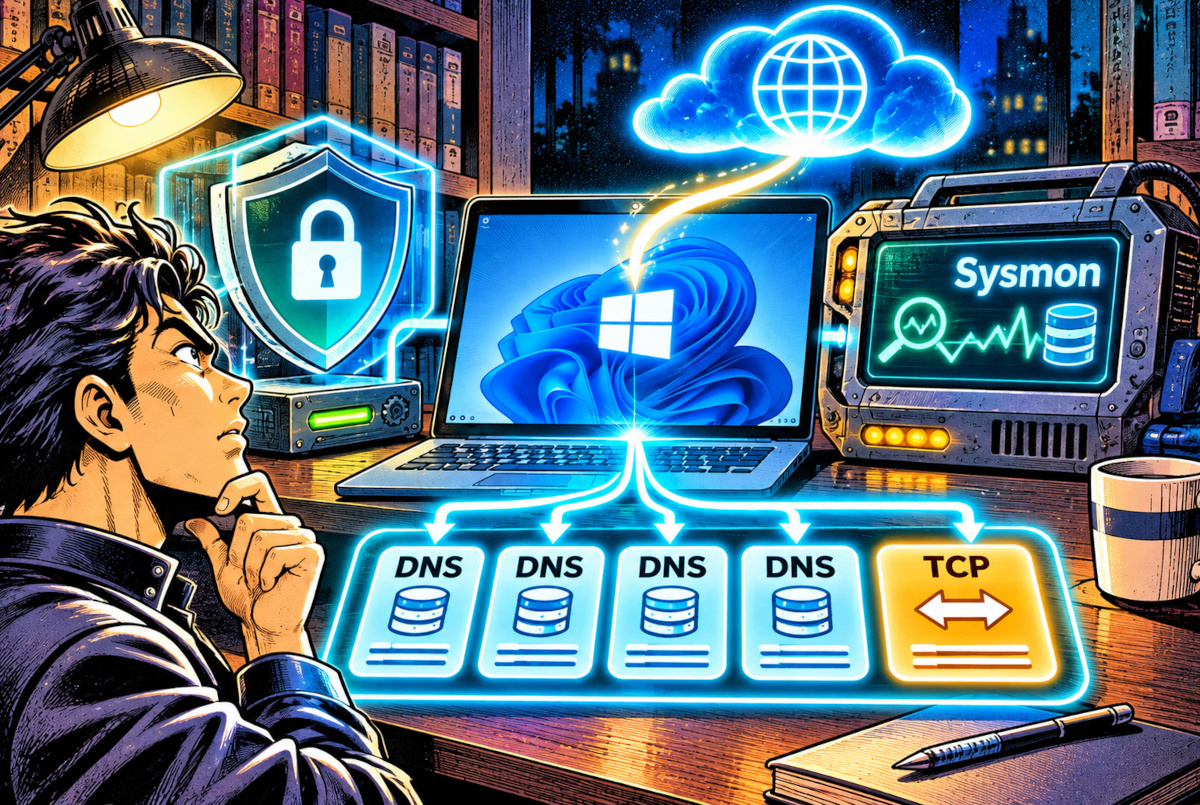
自分のWindows 11が、裏でどんなプログラムを動かし、どこへ通信しているのか。普段はまったく気にしていないが、もし怪しいプログラムが潜り込んでいたら、その動きを見つける方法はないのだろうか。
企業では専門の監視システムを使っている。しかし、普通の家庭用PCにそんな設備はない。そこでAIの支援を受けながら、自作セキュリティツール「ZATSU GUARD」の開発を始めた。
試してみると、Windows 11だけでも、どのプログラムが、いつ、どこへ通信したかを記録できた。ただし、それを「不審な通信」と判定できるかは別問題だった。 2026年11月9日の実機検証を紹介しよう。
Defenderが停止していた! では誰がPCを守っている?
最初にWindowsのウイルス対策機能を調べてみた。PowerShellで「Get-MpComputerStatus」を実行すると、Microsoft Defenderの動作状態は「Not running」、ウイルス対策機能も「False」と表示された。
これだけ見れば、何とも心配な結果である。
ところが、Windowsセキュリティの「セキュリティプロバイダー」を開くと、McAfeeが有効になっていた。Defenderは無効だが、McAfeeがウイルス対策を担当していたのだ。
Microsoftの公式説明でも、対応する他社製ウイルス対策ソフトが動作している場合、Defenderが自動的に無効になることがあるとされている。
つまり、Defenderが停止していることと、PCが無防備であることは同じではない。 もっとも、McAfeeが有効と表示されるだけでは、定義ファイルの更新状況や検出能力まで確認したことにはならない。
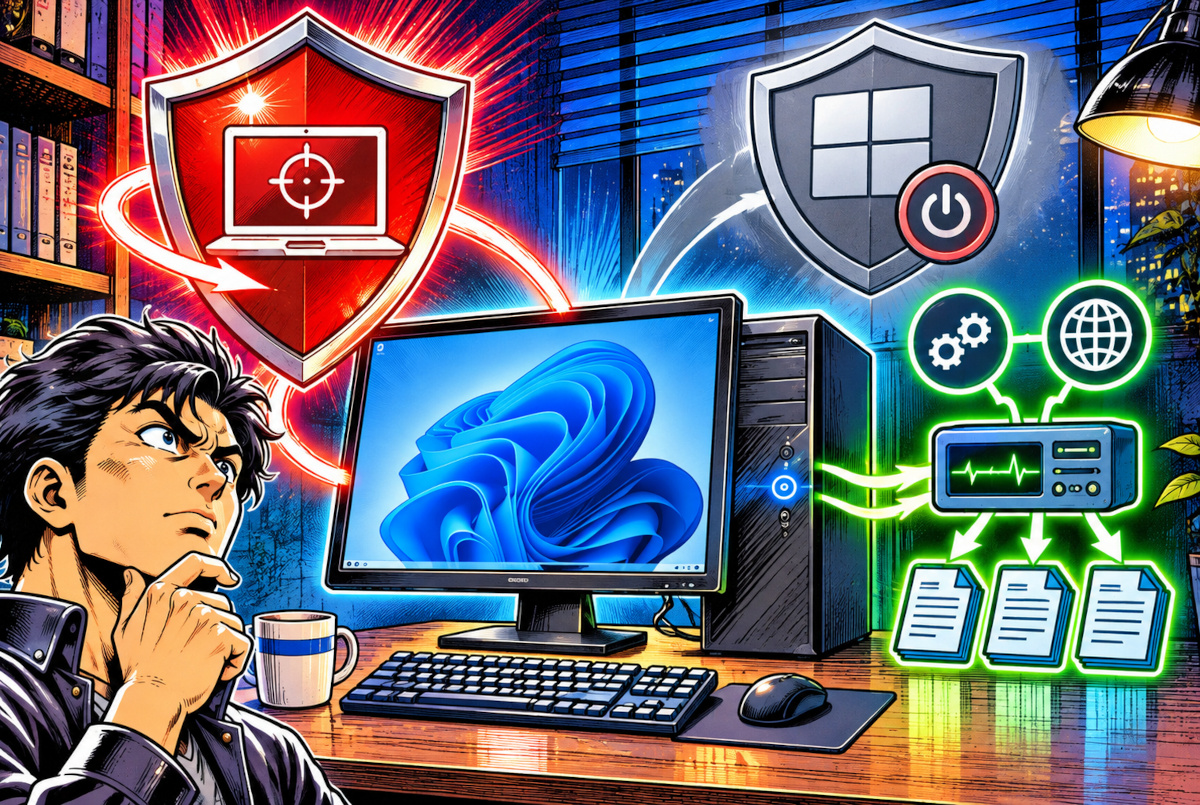
McAfeeによるウイルス対策、停止中のMicrosoft Defender、Sysmonによる動作記録を示した模式図。実機ではMcAfeeの有効表示を確認したが、完全な安全性を保証するものではない。
2026年からWindowsに組み込まれた「監視記録係」
次に導入したのがMicrosoftの監視機能「Sysmon」である。プログラムの起動、終了、ネットワーク接続などをWindowsのイベントログへ記録する仕組みだ。
Sysmon自体は以前から存在したが、Microsoftの資料によれば、2026年2月からWindows 11の組み込みオプション機能としても提供されるようになった。ただし、対応するWindows環境で有効化する必要がある。
実機では最初、Sysmonの状態が「Disabled」だった。管理者権限のPowerShellでオプション機能を有効にし、Sysmonをインストールすると、サービス状態が「Running」に変わった。
さらに監視設定ファイルを読み込ませ、PowerShellなどの通信やDNS問い合わせを記録する設定を追加。設定確認コマンド「sysmon -c」でも、ネットワーク接続とDNSの記録が有効になっていることを確認した。
ただし、ここで勘違いしてはいけない。Sysmonはウイルスを発見・駆除するソフトではなく、PCの行動を記録する装置である。 記録を分析して怪しい動きを探す作業は、別に必要なのだ。
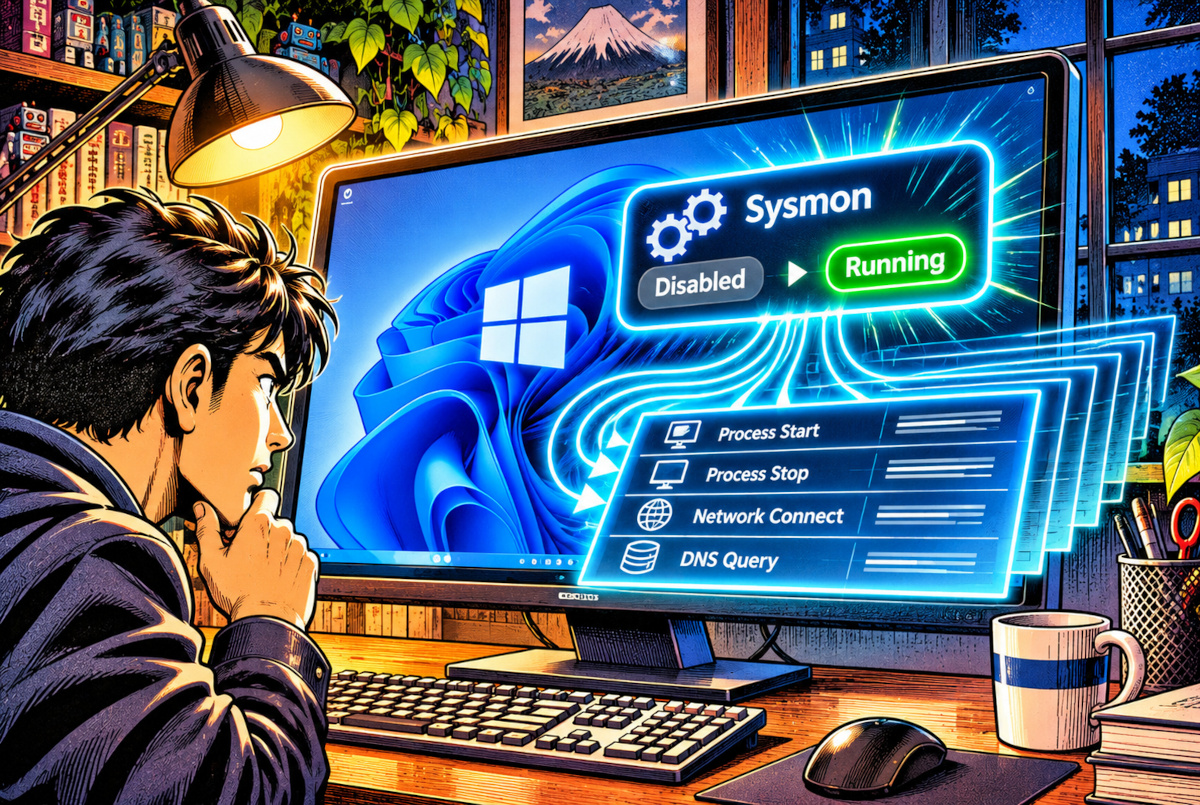
Microsoftへ接続したら、通信の足跡が本当に残った!
そこで、実際に通信させてみた。2026年11月9日、PowerShellから「Test-NetConnection www.microsoft.com -Port 443」を実行。結果は「TcpTestSucceeded : True」で、指定先へのTCP接続が成功した。
続いてSysmonの記録を調べると、確かにPowerShellによる通信が残っていた。
| 記録された項目 | 実機で確認できた内容 |
|---|---|
| 実行プログラム | powershell.exe |
| 接続先 | Microsoftのサイトに対応するIPアドレス |
| 通信方式 | TCP・443番ポート |
| イベントID 3 | ネットワーク接続の記録 |
| イベントID 22 | www.microsoft.comへのDNS問い合わせ記録 |
面白いのは、同じ接続テストに関連して、DNSの記録が4件表示されたこと。4件とも同じPowerShellのProcessGuidを持っており、問い合わせ先もwww.microsoft.comだった。
しかし、これは4回攻撃したという意味でも、4回データを送信したという意味でもない。DNSの問い合わせに関する記録と、実際のTCP接続は、そもそも別のイベントだからだ。
さらに、OneDriveが外部のIPアドレスへ接続した記録も複数確認できた。
自分で実行した通信と、裏で動いていたプログラムの通信を、別々の実行ファイル名とともに確認できた。 これが今回の実験で最も大きな収穫だった。
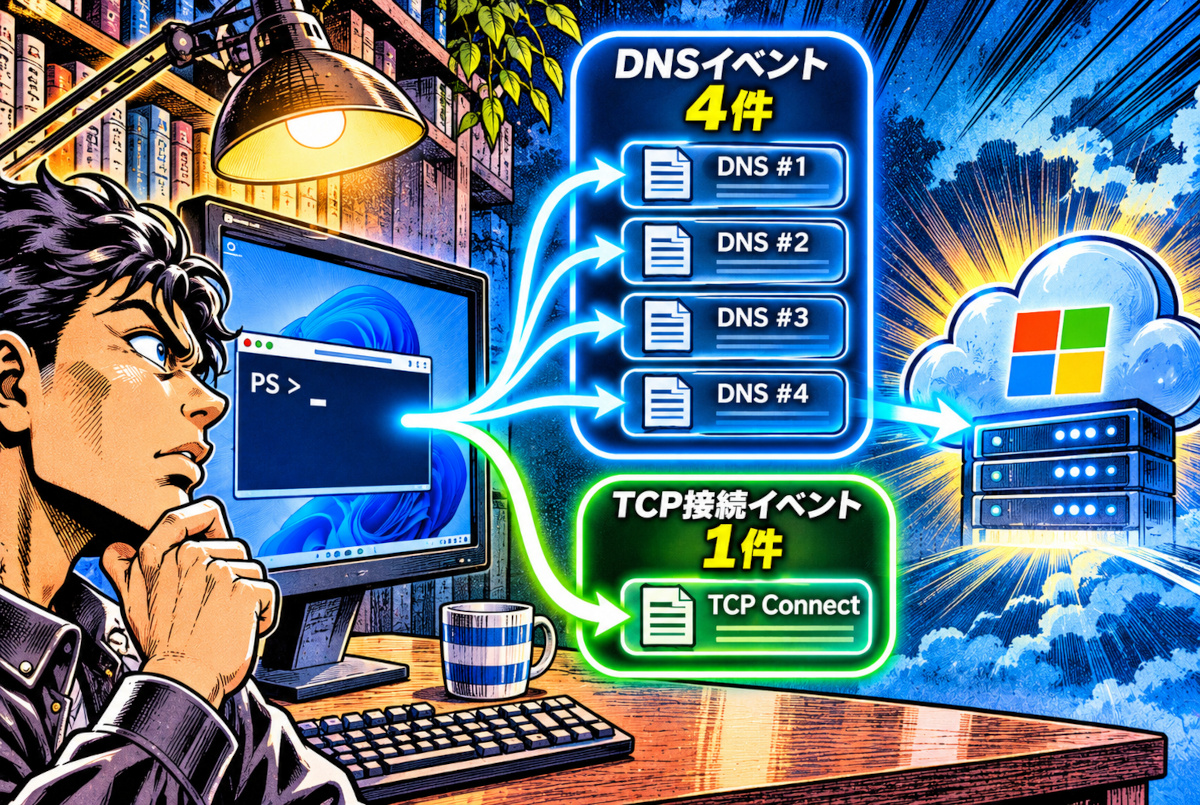
2026年11月9日の実機接続テストを基にした模式図。Microsoftのサイトへの接続を試した際、同じPowerShellプロセスのDNSイベント4件とTCP接続イベント1件を確認した。矢印は記録の関係を示しており、実際の通信経路や攻撃回数を表すものではない。
通信先が見えるなら、情報を盗む犯人も見える?
残念ながら、そう簡単ではない。
今回の記録には、実行ファイル名、接続先IPアドレス、ポート番号、時刻などが含まれていた。だが、それだけでは通信したデータの内容までは分からない。
また、Sysmonの記録対象は設定ファイルによって変わる。今回も監視対象を選んでおり、すべてのプログラムの全通信を記録していたわけではない。
もう一つ気になったのが記録の保存方法だ。実機で確認したSysmonログの容量上限は64MB、保存方式は「Circular」。容量がいっぱいになると古い記録から上書きされる方式である。
つまり、数日間潜伏する不審なプログラムを追いたくても、発見する前に古い記録が消えてしまう可能性がある。 Sysmonが常時動作することと、何日分もの証拠が必ず残ることは別なのだ。
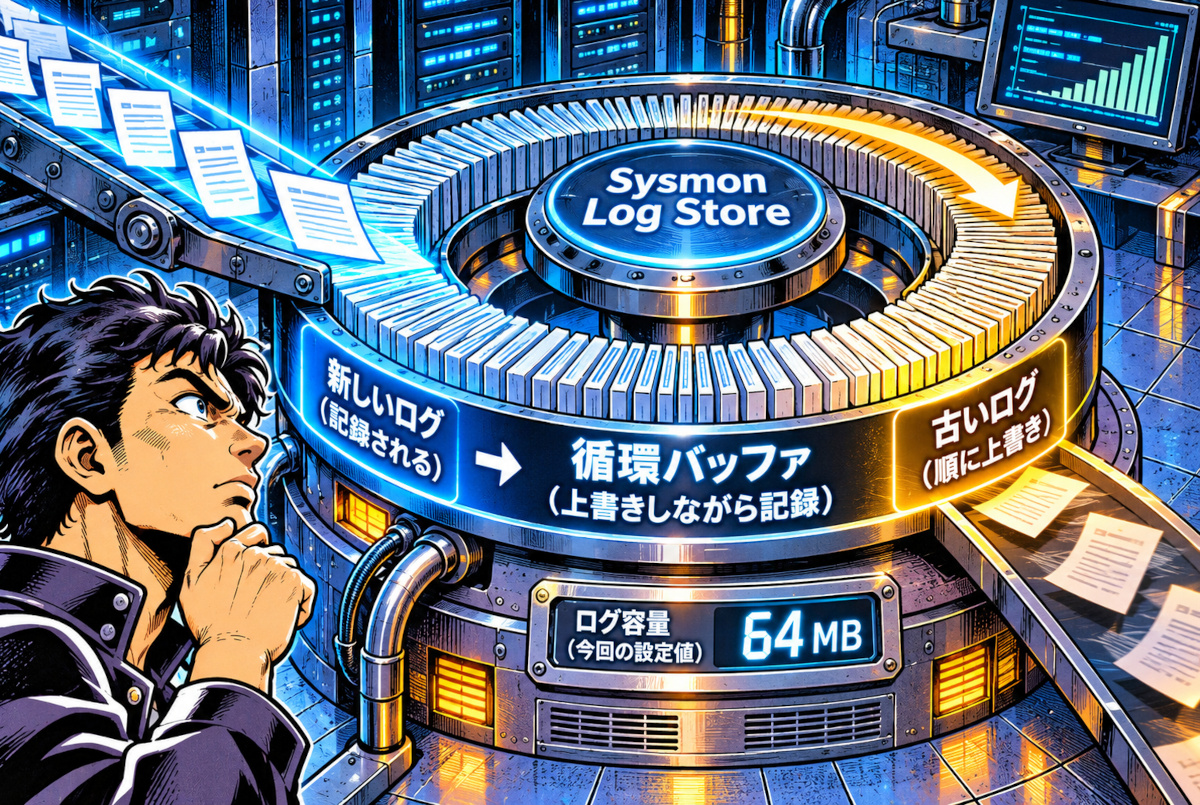
Sysmonの循環ログ方式を示した模式図。今回の実機では記録容量の上限が64MBに設定されていた。上限に達すると古いイベントから上書きされるため、過去の記録を必ず保存できるわけではない。64MBは今回の設定値であり、全PC共通ではない。
家庭用PCにプロ並みの監視は作れるのか?
今回の検証では、McAfeeによる既存の保護を維持しながら、Sysmonで通信履歴を取得するところまで確認できた。
AIは設定や確認コマンド、監視ツール制作の支援に利用した。ただし、通信の記録そのものはSysmonの仕事であり、AIが勝手に不審なプログラムを見抜いたわけではない。
現時点で言えるのは、企業の監視でも使われる種類の詳細な記録を、個人のWindows 11でも取得できるということ。 しかし、記録を安全・危険に分類し、長期間保存し、見逃しを減らすところまで完成して初めて、実用的な監視に近づく。
その後のZATSU GUARD開発では、記録の時系列整理や行動の関連付け、長期保存へと段階的に進めた。その成果と課題は後続回で検証する。
【編集者が思うこと】
今回、最初に驚いたのは、Defenderが「Not running」と表示されたこと。おいおい、うちのWindowsは大丈夫なのかと思ったら、McAfeeが担当していた。まず、ここからややこしい。
さらに、最初は管理者権限のないPowerShellで操作してしまい、エラーが出た。専門家でもない人間がPCの裏側を調べようとすると、入口からなかなか手強い。
だが、Microsoftへの接続テストが記録に残ったのを見たときは、ちょっと面白かった。普段は見えない通信にも、きちんと足跡がある。
ただし、その足跡が見えたからといって泥棒を見つけたわけではない。しかも記録には容量制限まである。監視カメラを取り付けたら、今度は録画テープが勝手に上書きされるようなものだ。
AIの力を借りれば、素人でも監視システムの入口には立てる。問題はここからだ。本当に怪しい動きを見分けることができるのか。自作ツールの実力を試すのは、まだこれからである。
ちょっと分かりにくい用語
- Sysmon(シスモン)
- Microsoftが提供するWindowsの監視機能。プログラムの動作やネットワーク接続などをイベントログへ記録する。記録対象は設定によって変わり、単独でウイルスを判定・駆除する機能ではない。
- ProcessGuid(プロセスGUID)
- プログラムの実行単位を識別するための値。同じ実行プロセスに関係する起動・通信・DNSなどの記録を関連付ける際に役立つ。
アンチウィルス|AIハッカーは、あなたのPCにもやって来るのか?
企業を襲うAIサイバー攻撃は、個人のPCにも及ぶのか?実際の攻撃事例を検証し、Windows 11で不審な通信や潜伏マルウェアの監視に挑戦。自作ツール「ZATSU GUARD」の開発過程と実験結果を追う継続連載です。
- 第1回: 企業を襲うAIハッカー、次はうちのPC? Windows 11で監視してみた【第1部】
- 第2回: 普通のPCから何を盗む? 犯人が狙う「ログインしたまま」の正体【アンチウィルス第2部】
- 第3回: 1回の通信テストでDNS記録が4件!? Windows 11の裏側を覗いてみた【アンチウィルス第3部】
- 第4回: 準備中 公開予定
- 第5回: 準備中 公開予定
- 第6回: 準備中 公開予定
- 第7回: 準備中 公開予定
- 第8回: 準備中 公開予定
参考資料
- Microsoft Learn|WindowsでSysmonを有効にして構成する(オプション機能の有効化、インストール、監視設定)
- Microsoft Learn|Sysmon in Windows(2026年2月からのWindows組み込み機能、コマンド仕様)
- Microsoft Learn|Understanding Sysmon Events(プロセス、ネットワーク接続、DNSの記録と限界)
- Microsoft Learn|Sysmon Configuration Files(監視ルールと記録対象の選択)
- Microsoft Learn|Microsoft Defender Antivirus in Windows(Defenderの動作状態と確認方法)
- Microsoft Learn|Test-NetConnection(TCP接続テストの仕様)
- Microsoft Learn|EventLogMode(Circular方式による古いイベントの上書き)
- 編集部実機検証記録|Windows 11、McAfee、Sysmonの導入・接続テスト(2026年11月9日、編集部保管)